Nhận biết email giả mạo cần kết hợp kiểm tra người gửi, nội dung yêu cầu và đường dẫn thực tế. Logo quen thuộc, lời chào đúng tên hay một email viết rất trôi chảy đều chưa đủ chứng minh thư là thật. Khi có yêu cầu đăng nhập, chuyển tiền hoặc cài phần mềm, hãy dừng lại và xác minh bằng kênh bạn đã biết.
Với người dùng laptop tại Việt Nam, tình huống có thể là hóa đơn mua hàng, thông báo giao hàng, tài liệu từ trường học hoặc yêu cầu từ đồng nghiệp. Bài viết giúp bạn xử lý từng bước mà không cần mở thử nội dung đáng ngờ.
Email giả mạo muốn bạn làm gì?
Phishing thường dẫn người nhận tới việc cung cấp thông tin hoặc thực hiện một hành động có lợi cho kẻ lừa đảo. Bạn có thể bị thúc giục nhập mật khẩu, đọc mã xác thực, chuyển tiền hoặc chạy tệp đính kèm. Đôi khi thư không có link mà yêu cầu gọi một số điện thoại.
Microsoft phân tích kiểu lừa đảo hóa đơn giả trong đó khoản phí bất ngờ khiến người nhận vội liên hệ để hủy. Nếu nhận thông báo mua hàng mình không nhớ, hãy tự mở ứng dụng hoặc website chính thức để xem lịch sử giao dịch; đừng dùng số liên hệ trong chính email đó.
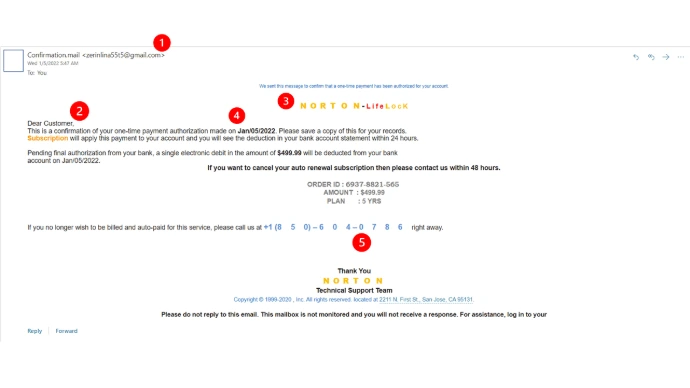 Ví dụ email lừa đảo trong tài liệu Microsoft. Không gọi số điện thoại hoặc sử dụng thông tin liên hệ trong ảnh. Ảnh: Microsoft.
Ví dụ, một sinh viên nhận thư báo “tài khoản học tập sẽ bị khóa hôm nay”. Việc có hạn chót không chứng minh đó là thư giả, nhưng yêu cầu gấp khiến bạn cần kiểm tra cẩn thận hơn. Hỏi bộ phận phụ trách qua thông tin trên cổng trường trước khi thao tác.
Kiểm tra người gửi và bối cảnh của email
Xem địa chỉ đầy đủ, đừng chỉ đọc tên hiển thị
Mở phần thông tin người gửi để xem địa chỉ thực tế. Tên hiển thị có thể là tên công ty, quản lý hoặc người quen, trong khi địa chỉ phía sau không phù hợp. So sánh với các trao đổi trước đã được xác minh và chú ý thay đổi bất thường ở nơi nhận phản hồi.
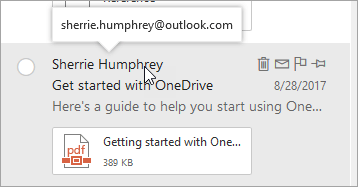 Ảnh giao diện Outlook do Microsoft công bố; bố cục có thể khác phiên bản đang dùng. Xem địa chỉ đầy đủ là một bước kiểm tra, không phải bằng chứng xác thực. Ảnh: Microsoft.
Hướng dẫn nhận diện thư đáng ngờ của Outlook cho biết các dấu hiệu như người gửi chưa xác minh cần được xem xét trong ngữ cảnh. Chúng không tự khẳng định thư là độc hại; ngược lại, việc không thấy cảnh báo cũng không bảo đảm thư an toàn.
Đối chiếu yêu cầu với công việc đang diễn ra
Bạn có đang chờ tài liệu này không? Người gửi thường trao đổi bằng kênh nào? Một yêu cầu đổi tài khoản nhận tiền hoặc gửi danh sách khách hàng có được xác nhận qua quy trình nội bộ không? Nếu bất thường, gọi người liên quan bằng số đã lưu từ trước.
Ngay cả thư từ người quen cũng cần kiểm tra khi nội dung lạ. Google lưu ý tài khoản bị xâm nhập có thể gửi thư đáng ngờ. Với doanh nghiệp nhỏ, nên thống nhất rằng thay đổi thông tin thanh toán phải được kiểm tra độc lập, không chỉ dựa vào một chuỗi email.
Cách kiểm tra đường link trước khi bấm
Trên laptop, đưa con trỏ lên liên kết mà chưa nhấp để xem địa chỉ đích hiển thị. Nếu khó đọc hoặc giao diện không cho xem đủ, lựa chọn dễ kiểm soát hơn là tự mở trang chính thức. Không cần sao chép đường dẫn đáng ngờ vào trình duyệt để “kiểm tra thử”.
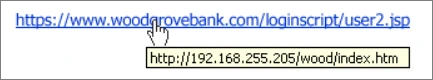 Ảnh ví dụ trong Microsoft Learn: chữ trên liên kết và địa chỉ đích khác nhau. Đây là hình minh họa để nhận diện, không phải liên kết cần truy cập. Ảnh: Microsoft.
Microsoft Learn mô tả những dấu hiệu phishing phổ biến, gồm đường dẫn không khớp và yêu cầu thay đổi thiết lập bảo vệ. Quan sát đường dẫn chỉ là một lớp kiểm tra: trang thật có thể bị lợi dụng, và một địa chỉ trông hợp lý vẫn cần được đối chiếu với mục đích của yêu cầu.
| Ví dụ minh họa không có liên kết | Cách đọc | Hành động phù hợp |
|---|---|---|
| example.com | Tên miền dành cho ví dụ trong bài | Không dùng ví dụ này để xác thực bất kỳ thương hiệu nào |
| login.example.com | Tên miền phụ thuộc example.com | Kiểm tra với địa chỉ chính thức bạn đã biết |
| example.com.dangnhap.invalid | Có chữ example.com nhưng thuộc tên miền kết thúc bằng .invalid | Không tin chỉ vì nhìn thấy tên quen ở đầu |
| Nút “Xem hóa đơn” với đích đến khác nội dung | Nhãn nút không cho biết toàn bộ nơi sẽ mở | Tự vào tài khoản trên ứng dụng hoặc trang chính thức |
Các chuỗi trên chỉ phục vụ giải thích, không phải địa chỉ cần truy cập. HTTPS và biểu tượng kết nối an toàn cho biết về kết nối tới trang; chúng không xác minh rằng người vận hành trang là đơn vị bạn định giao dịch. Đường link rút gọn hoặc mã QR cũng không thay thế bước xác minh nguồn.
Tệp đính kèm và yêu cầu cài đặt: kiểm tra trước khi mở
Một tệp mang tên bài tập, bảng lương hay hóa đơn vẫn cần đúng người gửi và đúng bối cảnh. Không bật macro, bỏ chặn bảo mật hoặc cài tiện ích theo yêu cầu bất ngờ trong email. Nếu đồng nghiệp thực sự cần chia sẻ tài liệu, đề nghị gửi qua kênh làm việc đã thống nhất.
Đừng gọi số trên cửa sổ cảnh báo rồi cho người lạ điều khiển laptop. Microsoft cảnh báo về lừa đảo hỗ trợ kỹ thuật có thể dẫn tới quyền truy cập từ xa và yêu cầu thanh toán. Khi cần cài ứng dụng, tham khảo danh sách phần mềm theo nhu cầu cho laptop mới và kiểm tra nhà phát hành.
Khi đã nhận thư đáng ngờ, nên làm gì?
- Dừng tương tác: không trả lời để hỏi “có thật không” trong chính chuỗi thư đáng ngờ.
- Xác minh qua website, ứng dụng hoặc số liên hệ đã biết trước.
- Báo cáo bằng chức năng của hộp thư; tài khoản công ty cần theo quy trình IT.
- Sau khi báo cáo và lưu thông tin cần thiết, xử lý thư theo hướng dẫn của dịch vụ hoặc tổ chức.
Trong Gmail trên web, mở menu More cạnh Reply rồi chọn Report phishing theo hướng dẫn báo cáo phishing của Google. Outlook có lựa chọn báo cáo tương ứng trong menu Report; vị trí có thể khác giữa các phiên bản. Không chuyển tiếp hàng loạt thư nguy hiểm cho đồng nghiệp để cảnh báo.
Nếu đã bấm link hoặc nhập thông tin
Hãy phân biệt việc chỉ mở trang với đã nhập mật khẩu, tải tệp hoặc cho phép điều khiển máy. Đóng trang đáng ngờ và ghi lại mình đã thực hiện bước nào. Không phải mọi lần bấm link đều đồng nghĩa laptop đã nhiễm mã độc, nhưng cũng không nên tiếp tục thử.
Nếu đã đưa thông tin đăng nhập, dùng thiết bị đáng tin để đổi mật khẩu liên quan, xem lại phiên đăng nhập và bật hoặc kiểm tra xác thực nhiều bước. Nếu liên quan tiền hoặc tài khoản công ty, báo ngay cho ngân hàng qua kênh chính thức hoặc IT. Hướng dẫn phòng tránh lừa đảo của Microsoft nhấn mạnh việc xử lý theo thông tin đã bị lộ.
Duy trì cập nhật Windows đúng cách và cập nhật trình duyệt. SmartScreen trong Microsoft Edge có thể cảnh báo một số website hoặc nội dung có nguy cơ; đừng coi việc không xuất hiện cảnh báo là xác nhận an toàn.
Câu hỏi thường gặp
1. Email viết đúng tiếng Việt có chắc là thật?
Không. Người gửi có thể viết rất tự nhiên. Hãy kiểm tra bối cảnh, địa chỉ và yêu cầu hành động thay vì chỉ dựa vào lỗi chính tả.
2. Có nên trả lời email để xác nhận danh tính?
Nên dùng một kênh độc lập đã biết. Trả lời ngay trong thư nghi ngờ có thể tiếp tục trao đổi với chính người đang giả mạo.
3. Link có HTTPS thì nhập mật khẩu được chưa?
Chưa. Tự mở dịch vụ từ địa chỉ hoặc ứng dụng đã xác minh, rồi kiểm tra thông báo trong tài khoản trước khi đăng nhập hay cung cấp thông tin.
4. File PDF có luôn an toàn không?
Không nên đánh giá chỉ theo phần mở rộng. PDF có thể chứa yêu cầu hoặc liên kết lừa đảo. Vẫn cần xác minh người gửi và mục đích tài liệu.
5. Có nên gửi OTP cho người tự xưng là hỗ trợ?
Không chia sẻ mã xác thực, mật khẩu hay khóa khôi phục. Bạn tự thực hiện bước xác minh trong giao diện chính thức khi đã chắc chắn về thao tác.
Kiểm tra yêu cầu mang tên COHOTECH
Nếu nhận thông báo bất thường liên quan đơn hàng hoặc hỗ trợ laptop, hãy đối chiếu qua các kênh hỗ trợ chính thức của COHOTECH. Bạn có thể mô tả nội dung nghi ngờ sau khi che thông tin cá nhân; không gửi mật khẩu, OTP hoặc ảnh tài khoản ngân hàng để nhờ xác minh.